

- 센터 긴급조치·신고는 9월 22일, 시 통지는 28일로 설명
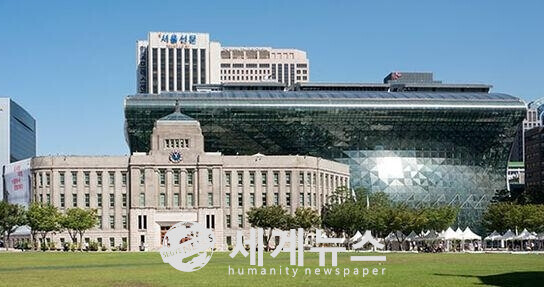
[세계뉴스 = 전승원 기자] [세계뉴스 = 전승원 기자] 서울시자원봉사센터의 온라인 교육 플랫폼에서 발생한 개인정보 유출 사고와 관련해 서울시가 공동 대응과 보안 강화 조치를 설명했다. 센터의 초기 신고와 서울시 통지 시점 사이의 보고 과정은 후속 확인이 필요한 대목이다.
서울시는 5일 팩트브리핑에서 V-클래스의 시스템 취약점이 악용돼 9월 19일부터 21일까지 정보 권한이 불법 탈취됐다고 밝혔다. 주민등록번호 등 고유식별정보와 금융정보는 수집·보유하지 않아 유출되지 않았다는 설명이다.
시에 따르면 센터는 침해 인지 후 IP 차단 등 긴급 조치와 관계기관 신고를 9월 22일 완료했다. 서울시가 통지받은 시점은 9월 28일 오후 3시49분으로 제시됐다. 시는 통지 직후 공동 대응센터를 가동했다고 밝혔다.
회원 이메일·문자 안내와 피해 확인 사이트, 상담실 운영도 설명했다. 11월 4일 기준 플랫폼 내 피해·민원 접수는 0건이라는 것이 시의 입장이다. 해당 접수 수치만으로 개인정보 유출에 따른 모든 위험이 해소됐다고 단정할 수는 없다.
서울시는 9월 22일 2단계 인증 등 안전조치를 강화했다고 밝혔다. 사고 인지와 시 통지 사이의 보고 경로, 실제 유출 항목과 대상 규모, 사전 보안점검 이행 여부를 자료로 대조할 필요가 있다.
[저작권자ⓒ 세계뉴스. 무단전재-재배포 금지]